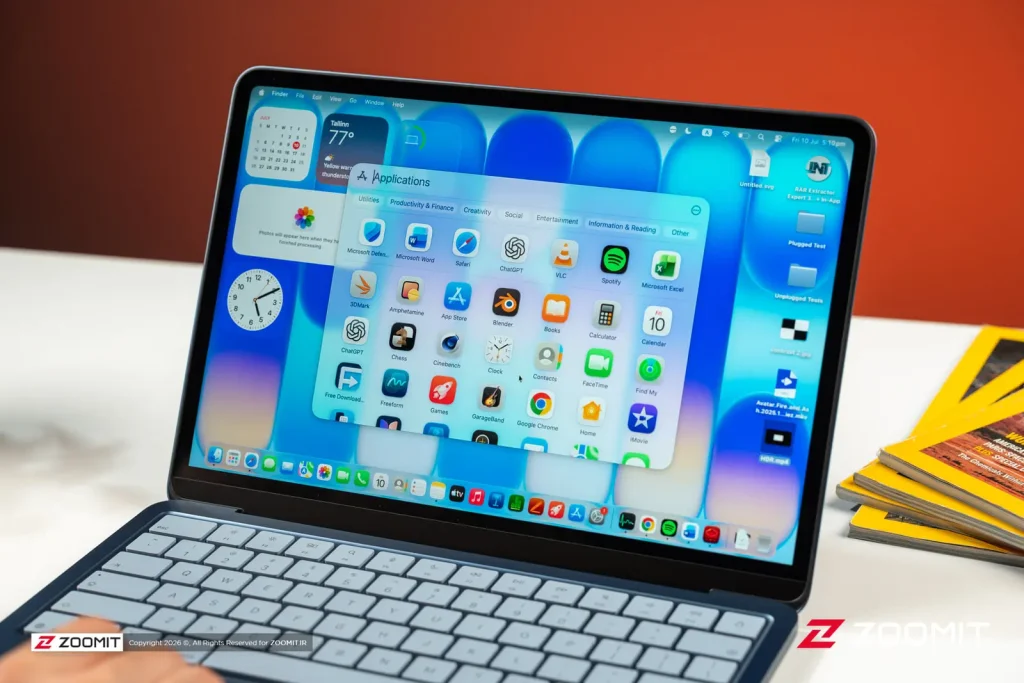
اپل برای مقابله با تهدیدات امنیتی و جعل وب سایت های اینترنتی، هشت گواهی امنیتی آسیب پذیر متعلق به مرجع هندی eMudhra را در سافاری و سیستم عامل مک مسدود کرد. این اقدام در حالی انجام شده که یک پژوهشگر امنیتی اوایل ماه جاری به ضعف کلیدهای رمزنگاری خصوصی این گواهی ها پی برده بود.
چرا این گواهی ها خطرناک بودند؟
گواهی های مذکور در مرورگرهای مطرحی مانند سافاری، کروم، اج و فایرفاکس مورد اعتماد بودند. اما پژوهشگر امنیتی متوجه شد که کلیدهای خصوصی هشت گواهی میانی متعلق به شرکت eMudhra ضعیف بوده اند. این رخنه می توانست امکان جعل هویت وب سایت های معتبر و سرقت اطلاعات کاربران را برای مهاجمان فراهم کند.
با وجود این، تاکنون هیچ مدرکی مبنی بر سوءاستفاده ی خرابکارانه از این کلیدها به دست نیامده است. با این حال، توسعه دهندگان مرورگرها برای محافظت از کاربران دست به کار شده اند.
مسدودسازی خودکار در سافاری و macOS
بر اساس سند پشتیبانی منتشرشده، اپل از روز ۱۹ اکتبر مسدودسازی این گواهی های TLS را در سافاری، برنامه ی Mail و تمامی نرم افزارهایی که از چارچوب های شبکه ای شرکت استفاده می کنند، فعال کرده است. عملیات مسدودسازی به صورت کاملاً خودکار و بدون نیاز به نصب بسته یا اقدام از سوی دارندگان دستگاه ها پیاده سازی شده است.
تنها استثنا در این فرایند به کاربران ابزارهای خط فرمان در macOS، به ویژه مدیران سیستم مربوط می شود. برخی از ابزارهای ترمینال تا زمان انتشار آپدیت جدید همچنان ممکن است این گواهی ها را معتبر تشخیص دهند. این افراد می توانند به طور موقت گواهی های ریشه را از مسیر cert.pem در سیستم خود حذف کنند.
تاریخ انتشار رسمی بسته اصلاحی هنوز اعلام نشده است، اما انتظار می رود به زودی در دسترس کاربران قرار گیرد. این اقدام پیشگیرانه اپل، نشان دهنده اهمیت رفع سریع آسیب پذیری های امنیتی در دنیای امروز است؛ جایی که یک کلید ضعیف می تواند دروازه ای برای حملات سایبری گسترده باشد.
n
منبع: زومیت
دیدگاههای کاربران
0 دیدگاهاولین نفری باشید که تجربهاش را مینویسد.